Domain lungenbiopsie.de kaufen?
Wir ziehen mit dem Projekt
lungenbiopsie.de um.
Sind Sie am Kauf der Domain
lungenbiopsie.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain lungenbiopsie.de kaufen?
Ist das Phishing von Handynummern genauso strafbar wie allgemeines Phishing?
Ja, das Phishing von Handynummern ist genauso strafbar wie allgemeines Phishing. Beide Handlungen zielen darauf ab, persönliche Informationen zu stehlen und betrügerische Aktivitäten durchzuführen. Die Strafbarkeit hängt von den jeweiligen Gesetzen des Landes ab, in dem das Phishing stattfindet. **
Was ist Phishing auf Vinted? - Was ist Phishing auf Vinted?
Phishing auf Vinted ist eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder andere sensible Daten von Vinted-Nutzern zu stehlen. Dies geschieht oft durch gefälschte E-Mails oder Nachrichten, die vorgeben, von Vinted zu stammen und die Nutzer dazu auffordern, auf betrügerische Links zu klicken oder ihre Daten preiszugeben. Es ist wichtig, vorsichtig zu sein und keine sensiblen Informationen preiszugeben, um sich vor Phishing auf Vinted zu schützen. **

Ähnliche Suchbegriffe für Phishing
Top-Angebote
Produkte zum Begriff Phishing:
-
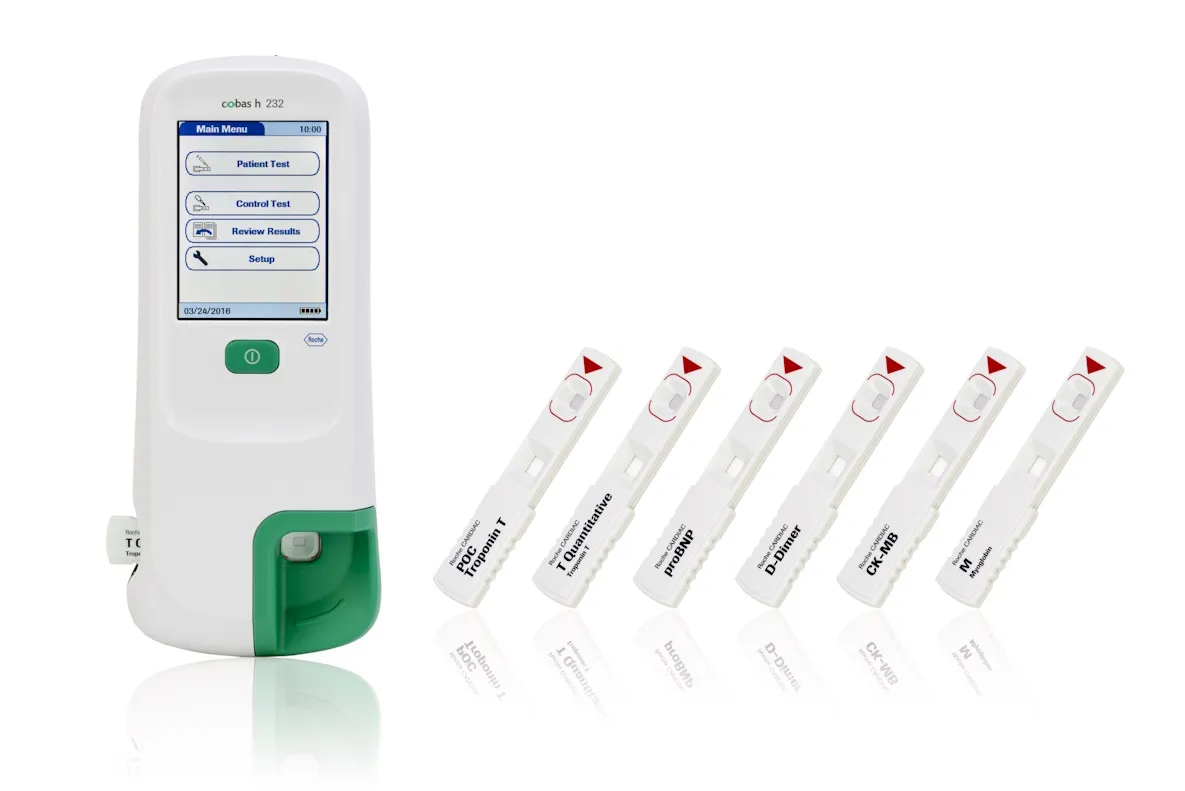
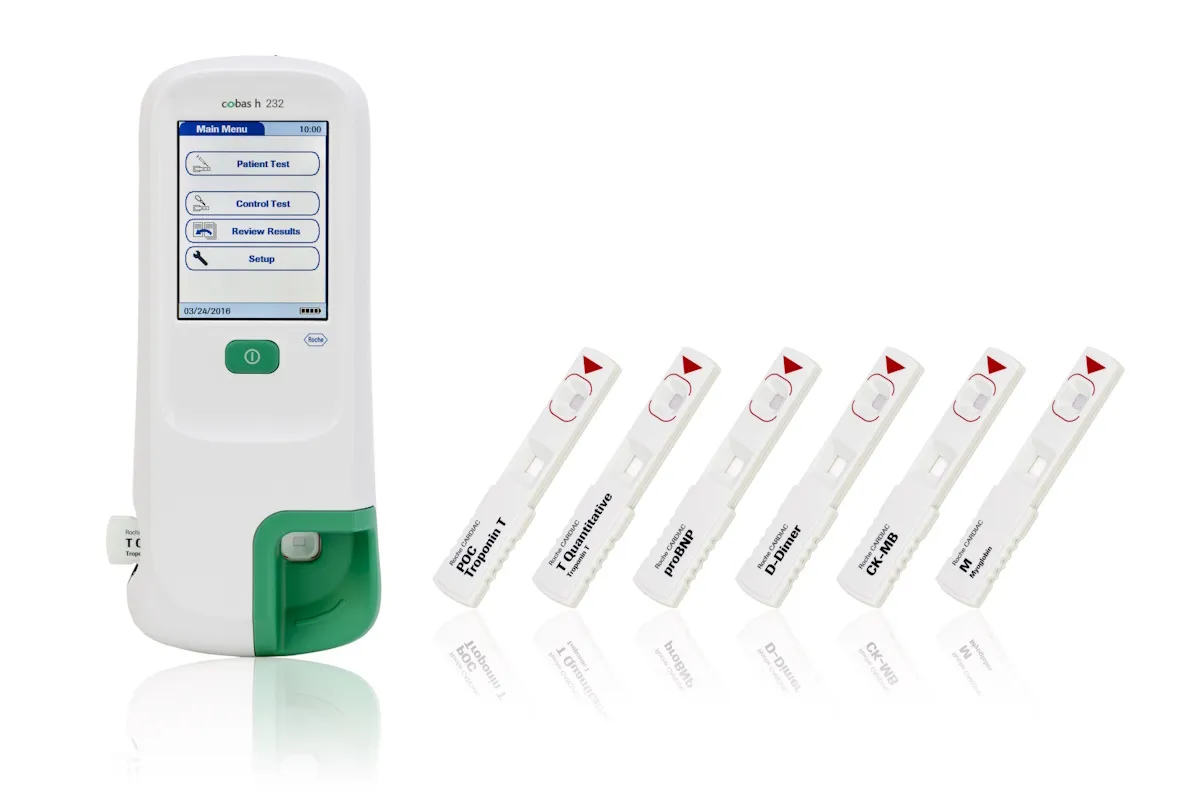
Roche Diagnostik Roch Cobas H232 POC-Analyse-System HBM4 Basis Version für Kardirale Marker 04901126005Roche cobas h 232 POC-System Basisversion – Analysegerät für kardiale Marker Das Roche cobas h 232 ist ein Point-of-Care-Analysegerät für die patientennahe Bestimmung kardialer Marker in Arztpraxis und Klinik. Mit den Roche CARDIAC Teststreifen misst es aus 150 µl heparinisiertem venösem Vollblut fünf Parameter als Einzeltests: Troponin T, CK-MB und Myoglobin zur Unterstützung der Diagnose eines akuten Myokardinfarkts, NT-proBNP zur Abklärung einer Herzinsuffizienz sowie D-Dimer zur Abklärung einer tiefen Venenthrombose. Das Ergebnis liegt je nach Test nach 8 bis 12 Minuten vor. Da der jeweils relevante Parameter einzeln gemessen wird statt eines festen Panels, wird nur der Test verbraucht, der für die Fragestellung des Patienten nötig ist. Die Basisversion wird ohne Barcodescanner geliefert. Das cobas h 232 ist für die professionelle Anwendung durch medizinisches Fachpersonal bestimmt. Produktmerkmale Fünf kardiale Akutparameter in einem Gerät – Messung gezielt als Einzeltest statt im Panel Kardiale Diagnostik während der Patient noch vor Ort ist – ohne Probenversand ins Labor Teststreifen können direkt aus dem Kühlschrank verwendet werden – keine Aufwärmzeit Automatische Kalibrierung über den Code-Chip der Teststreifenpackung Messung in drei Schritten mit geführter Benutzerführung über Touchscreen, auch mit Handschuhen bedienbar Anbindung an Labor- und Krankenhausinformationssysteme drahtlos oder über die optionale Basisstation Netzunabhängig mit Akkupack für den mobilen Einsatz Technische Daten Hersteller Roche Diagnostics Gerätetyp Point-of-Care-Analysegerät, In-vitro-Diagnostikum Version Basisversion ohne Barcodescanner Teststreifen Roche CARDIAC Teststreifen (Troponin T, NT-proBNP, CK-MB, Myoglobin, D-Dimer) Probenmaterial Heparinisiertes venöses Vollblut Probenvolumen 150 µl Messzeit 8–12 Minuten je nach Test Kalibrierung Automatisch Bedienung Touchscreen, kontrastverstellbar Speicher 2000 Patienten-, 500 QC- und 200 IQC-Messungen · Patientenliste 4000, Anwenderliste 5000 Einträge Datenübertragung WLAN, Infrarot · Ethernet und USB über Basisstation Stromversorgung Akkupack (ca. 10 Messungen pro Ladung), Netzadapter Einschaltzeit < 20 Sekunden (Neustart), 1 Sekunde (Standby) Abschaltautomatik Programmierbar, 1–60 Minuten Betriebstemperatur 18–32 °C Max. Einsatzhöhe 4000 m Abmessungen 275 × 102 × 55 mm Gewicht ca. 650 g inkl. Akkupack Parameter, Messbereiche und Messzeiten Parameter Messbereich Messzeit Klinische Fragestellung Troponin T 40–2000 ng/l 12 Minuten Akuter Myokardinfarkt CK-MB 1,0–40 ng/ml 12 Minuten Akuter Myokardinfarkt, Reinfarkt Myoglobin 30–700 ng/ml 8 Minuten Früher Marker einer Myokardschädigung NT-proBNP 60–9000 pg/ml 12 Minuten Ausschluss einer Herzinsuffizienz D-Dimer 0,1–4,0 µg/ml 8 Minuten Ausschluss einer tiefen Venenthrombose Lieferumfang cobas h 232 Basisgerät Netzadapter Universal Battery Pack (Akkupack) Akkufachdeckel Torx-Schraubendreher Roche CARDIAC Teststreifen, Kontrollen und die Basisstation sind separat erhältlich. Anwendung Gerät auf eine ebene, erschütterungsfreie Unterlage legen und einschalten. Test auswählen, Patienten-ID über den Touchscreen eingeben und den Teststreifen der gewünschten CARDIAC-Testpackung einsetzen. Mit der Pipette exakt 150 µl heparinisiertes venöses Vollblut aus dem Blutentnahmeröhrchen aufnehmen – dabei die blaue Markierung der Pipette beachten. Die Probe vollständig auf die Probenauftragszone des Teststreifens geben und den Probenauftrag mit der Häkchen-Taste bestätigen. Ergebnis nach 8–12 Minuten ablesen. Es wird mit Patienten-ID gespeichert und kann an das Datenmanagementsystem übertragen werden. Häufige Fragen Welche Parameter kann das cobas h 232 messen? Fünf kardiale Marker, jeweils als Einzeltest mit eigenem Roche CARDIAC Teststreifen: Troponin T, CK-MB, Myoglobin, NT-proBNP und D-Dimer. Pro Messung wird ein Parameter bestimmt. Kann mit Kapillarblut gemessen werden? Nein. Das cobas h 232 arbeitet mit 150 µl heparinisiertem venösem Vollblut aus einem Blu2249,10 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SonicWALL Avanan Full-Suite Protection Anti-Phishing+ Malware+ Dlp Siem Integration Email + Malware + Encryption Connector Of O365 Monthly Service Agreement Per License Min.Menge: 1 Liz (03-SSC-1925)SonicWALL Avanan Full-Suite Protection Anti-Phishing+ Malware+ Dlp Siem Integration Email + Malware + Encryption Connector Of O365 Monthly Service Agreement Per License Min.Menge: 1 Liz38,09 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SonicWALL Avanan Complete Malware Anti-Phishing With Advanced Sandboxing For O365 Sharepoint Onedrive G Suite Gmail Gdrive Slack Box Dropbox Citrix Sharefile,Mon Sve Agreem-pLic Min.Menge: 1 Liz (03-SSC-1924)SonicWALL Avanan Complete Malware Anti-Phishing With Advanced Sandboxing For O365 Sharepoint Onedrive G Suite Gmail Gdrive Slack Box Dropbox Citrix Sharefile,Mon Sve Agreem-pLic Min.Menge: 1 Liz36,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kurzlehrbuch PathologieKurzlehrbuch Pathologie , Das Kurzlehrbuch Pathologie vermittelt dir ein solides Wissen zur allgemeinen Pathologie und zu den Grundlagen der speziellen Pathologie - kompakt, strukturiert, lösungsorientiert. Ob zum semesterbegleitenden Lernen oder zur Prüfungsvorbereitung, dieses Buch ist dein idealer Begleiter und bietet verlässliche Orientierung. Relevant für die Prüfungen: IMPP-Hits setzen klare Schwerpunkte und zeigen dir, was Punkte bringt. Farbige Linien kennzeichnen prüfungsrelevante Textabschnitte. Lernhilfen: Insider-Know-how von Studierenden bietet hilfreiche Lerntipps. Merke-Kästen erleichtern das Verständnis. Vorbereitung auf den klinischen Alltag: Tipps vermitteln dir Kniffe, Tricks und hilfreiche Informationen für die Praxis. Fallbeispiele veranschaulichen charakteristische Symptome und helfen dir, Gelerntes aktiv zu nutzen. Neu in der 14. Auflage: Komplett überarbeitet und aktualisiert Neues Kapitel zur Paidopathologie und genetischen Erkrankungen Das Buch eignet sich für: Medizinstudierende im klinischen Studienabschnitt , Reiningungssets > Autopflege & Aufbereitung , Auflage: 14. Auflage, Erscheinungsjahr: 20231108, Produktform: Kartoniert, Titel der Reihe: Kurzlehrbücher (Urban & Fischer)##, Redaktion: Kirchner, Thomas~Müller-Hermelink, Hans Konrad~Roessner, Albert, Auflage: 24014, Auflage/Ausgabe: 14. Auflage, Seitenzahl/Blattzahl: 578, Abbildungen: 0 schwarz-weiße und 213 farbige Abbildungen, Keyword: Pathologie; Organpathologie; Pathomechanismus; DNA-Sequenzierungstechnik; genomische Medizin; genomische und molekulare Untersuchung; allgemeine Pathologie; Todesfeststellung; Obduktion; Approbationsordnung; IMPP, Fachschema: Gegenstandskatalog / GK 2~Innere Medizin~Medizin / Innere Medizin~Medizin / Studium, Prüfungen, Approbation, Berufe~Pathologie (des Menschen), Fachkategorie: Medizinstudium: Lehrbücher, Skripten, Prüfungsbücher~Klinische und Innere Medizin, Warengruppe: HC/Medizin/Andere Fachgebiete, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 238, Breite: 168, Höhe: 27, Gewicht: 1180, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,42,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Phishing oder echt?
Um herauszufinden, ob eine E-Mail oder Nachricht echt oder ein Phishing-Versuch ist, sollte man aufmerksam auf bestimmte Merkmale achten. Dazu gehört beispielsweise die Überprüfung des Absenders, der Schreibweise und Grammatik, sowie der enthaltenen Links. Bei Unsicherheit ist es ratsam, den Absender direkt zu kontaktieren oder die Website unabhängig zu besuchen, anstatt auf Links in der Nachricht zu klicken. Es ist wichtig, vorsichtig zu sein und persönliche Informationen nicht leichtfertig preiszugeben, um sich vor Betrug zu schützen. **
-
Was ist Phishing?
Phishing ist eine betrügerische Methode, bei der Cyberkriminelle versuchen, an vertrauliche Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten zu gelangen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Quellen zu stammen. Das Ziel von Phishing ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, um sie dann für betrügerische Zwecke zu nutzen. Es ist wichtig, vorsichtig zu sein und verdächtige Nachrichten oder Links nicht zu öffnen, um sich vor Phishing-Angriffen zu schützen. **
-
Was bedeutet Phishing?
Phishing bezeichnet eine Methode des Internetbetrugs, bei der Betrüger versuchen, sensible Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten von ahnungslosen Nutzern zu stehlen. Dies geschieht in der Regel durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Unternehmen oder Personen zu stammen. Das Ziel des Phishings ist es, diese Informationen für betrügerische Zwecke zu nutzen, wie zum Beispiel Identitätsdiebstahl oder finanziellen Betrug. **
-
Wer haftet bei Phishing?
Wer haftet bei Phishing? In der Regel haftet der Phishing-Angreifer, da er durch betrügerische Handlungen versucht, an persönliche Informationen oder Geld zu gelangen. Allerdings können auch die Opfer von Phishing haftbar gemacht werden, wenn sie grob fahrlässig gehandelt haben, z.B. indem sie persönliche Daten preisgegeben haben. Banken und Unternehmen können ebenfalls haftbar sein, wenn sie nicht ausreichend Maßnahmen zum Schutz vor Phishing-Angriffen getroffen haben. Letztendlich ist die Haftung bei Phishing eine komplexe Angelegenheit, die von verschiedenen Faktoren abhängt und im Einzelfall geprüft werden muss. **


Was ist DHL Phishing?
DHL Phishing ist eine betrügerische Methode, bei der Kriminelle gefälschte E-Mails oder SMS im Namen des Logistikunternehmens DHL versenden. In diesen Nachrichten wird meist behauptet, dass ein Paket nicht zugestellt werden konnte und der Empfänger auf einen Link klicken oder persönliche Daten eingeben muss, um das Problem zu lösen. Das Ziel dieser Phishing-Attacken ist es, sensible Informationen wie Passwörter, Kreditkartendaten oder persönliche Daten der Opfer zu stehlen. Es ist wichtig, solche betrügerischen Nachrichten zu erkennen und nicht auf Links zu klicken oder persönliche Informationen preiszugeben. **
Was ist Instagram Phishing?
Instagram Phishing ist eine betrügerische Methode, bei der Kriminelle gefälschte Nachrichten oder Links verwenden, um persönliche Informationen von Instagram-Nutzern zu stehlen. Sie geben sich oft als vertrauenswürdige Quellen aus, um die Opfer dazu zu bringen, ihre Login-Daten preiszugeben. Durch Phishing können die Angreifer Zugriff auf die Konten der Opfer erhalten, um sie zu missbrauchen oder sensible Daten zu stehlen. Es ist wichtig, vorsichtig zu sein und keine sensiblen Informationen an unbekannte Quellen weiterzugeben, um sich vor Instagram Phishing zu schützen. **
Top-Angebote
Produkte zum Begriff Phishing:
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Roche Diagnostik Roche Cobas H232 POC-Analyse-System HBM4 Scanner Version für Kardirale Marker 04901142005Roche cobas h 232 POC-System mit Barcodescanner – kardiale Marker mit sicherer Patientenzuordnung Das Roche cobas h 232 mit integriertem Barcodescanner verbindet die patientennahe Bestimmung kardialer Marker mit einer sicheren, papierlosen Dokumentation. Patienten- und Anwender-IDs werden direkt eingescannt, statt sie von Hand einzugeben. So landet jedes Ergebnis zuverlässig beim richtigen Patienten und kann ohne Übertragungsfehler an das Labor- oder Krankenhausinformationssystem weitergegeben werden. Gemessen werden mit den Roche CARDIAC Teststreifen fünf Parameter als Einzeltests aus 150 µl heparinisiertem venösem Vollblut: Troponin T, CK-MB und Myoglobin zur Unterstützung der Diagnose eines akuten Myokardinfarkts, NT-proBNP zur Abklärung einer Herzinsuffizienz und D-Dimer zur Abklärung einer tiefen Venenthrombose. Die Scanner-Version eignet sich besonders für Kliniken und Praxen mit hohem Messaufkommen und digitaler Ergebnisdokumentation. Das Gerät ist für die professionelle Anwendung durch medizinisches Fachpersonal bestimmt. Produktmerkmale Patienten- und Anwender-IDs einscannen statt eintippen – weniger Zuordnungs- und Eingabefehler Schnellerer Ablauf bei vielen Messungen, z. B. in Notaufnahme oder Stationsbetrieb Lückenlose, digitale Dokumentation für die Übertragung an LIS und KIS Fünf kardiale Akutparameter – jeweils gezielt als Einzeltest statt im festen Panel Teststreifen direkt aus dem Kühlschrank einsetzbar – keine Aufwärmzeit Automatische Kalibrierung über den Code-Chip der Teststreifenpackung Touchscreen mit geführter Benutzerführung, auch mit Handschuhen bedienbar Mobil einsetzbar mit Akkupack, Anbindung drahtlos oder über die optionale Basisstation Technische Daten Hersteller Roche Diagnostics Gerätetyp Point-of-Care-Analysegerät, In-vitro-Diagnostikum Version Mit integriertem Barcodescanner Teststreifen Roche CARDIAC Teststreifen (Troponin T, NT-proBNP, CK-MB, Myoglobin, D-Dimer) Probenmaterial Heparinisiertes venöses Vollblut Probenvolumen 150 µl Messzeit 8–12 Minuten je nach Test Kalibrierung Automatisch Bedienung Touchscreen, kontrastverstellbar Speicher 2000 Patienten-, 500 QC- und 200 IQC-Messungen · Patientenliste 4000, Anwenderliste 5000 Einträge Datenübertragung WLAN, Infrarot · Ethernet und USB über Basisstation Stromversorgung Akkupack (ca. 10 Messungen pro Ladung), Netzadapter Einschaltzeit < 20 Sekunden (Neustart), 1 Sekunde (Standby) Abschaltautomatik Programmierbar, 1–60 Minuten Betriebstemperatur 18–32 °C Max. Einsatzhöhe 4000 m Abmessungen 275 × 102 × 55 mm Gewicht ca. 650 g inkl. Akkupack Parameter, Messbereiche und Messzeiten Parameter Messbereich Messzeit Klinische Fragestellung Troponin T 40–2000 ng/l 12 Minuten Akuter Myokardinfarkt CK-MB 1,0–40 ng/ml 12 Minuten Akuter Myokardinfarkt, Reinfarkt Myoglobin 30–700 ng/ml 8 Minuten Früher Marker einer Myokardschädigung NT-proBNP 60–9000 pg/ml 12 Minuten Ausschluss einer Herzinsuffizienz D-Dimer 0,1–4,0 µg/ml 8 Minuten Ausschluss einer tiefen Venenthrombose Lieferumfang cobas h 232 Messgerät mit integriertem Barcodescanner Netzadapter Universal Battery Pack (Akkupack) Akkufachdeckel Torx-Schraubendreher Roche CARDIAC Teststreifen, Kontrollen und die Basisstation sind separat erhältlich. Anwendung Gerät auf eine ebene, erschütterungsfreie Unterlage legen und einschalten. Anwender-ID und Patienten-ID mit dem integrierten Barcodescanner einlesen. Gewünschten Test auswählen und den Teststreifen der passenden CARDIAC-Testpackung einsetzen. Mit der Pipette exakt 150 µl heparinisiertes venöses Vollblut aus dem Blutentnahmeröhrchen aufnehmen – dabei die blaue Markierung der Pipette beachten. Die Probe vollständig auf die Probenauftragszone geben und den Probenauftrag mit der Häkchen-Taste bestätigen. Ergebnis nach 8–12 Minuten ablesen. Es wird der gescannten Patienten-ID zugeordnet, gespeichert und kann an das Datenmanagementsystem übertragen werden. Häufige Fragen Wann lohnt sich die Version mit Barcodescanner? Vor allem bei vielen Messungen pro Tag,2124,15 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Roche Diagnostik Roch Cobas H232 POC-Analyse-System HBM4 Basis Version für Kardirale Marker 04901126005Roche cobas h 232 POC-System Basisversion – Analysegerät für kardiale Marker Das Roche cobas h 232 ist ein Point-of-Care-Analysegerät für die patientennahe Bestimmung kardialer Marker in Arztpraxis und Klinik. Mit den Roche CARDIAC Teststreifen misst es aus 150 µl heparinisiertem venösem Vollblut fünf Parameter als Einzeltests: Troponin T, CK-MB und Myoglobin zur Unterstützung der Diagnose eines akuten Myokardinfarkts, NT-proBNP zur Abklärung einer Herzinsuffizienz sowie D-Dimer zur Abklärung einer tiefen Venenthrombose. Das Ergebnis liegt je nach Test nach 8 bis 12 Minuten vor. Da der jeweils relevante Parameter einzeln gemessen wird statt eines festen Panels, wird nur der Test verbraucht, der für die Fragestellung des Patienten nötig ist. Die Basisversion wird ohne Barcodescanner geliefert. Das cobas h 232 ist für die professionelle Anwendung durch medizinisches Fachpersonal bestimmt. Produktmerkmale Fünf kardiale Akutparameter in einem Gerät – Messung gezielt als Einzeltest statt im Panel Kardiale Diagnostik während der Patient noch vor Ort ist – ohne Probenversand ins Labor Teststreifen können direkt aus dem Kühlschrank verwendet werden – keine Aufwärmzeit Automatische Kalibrierung über den Code-Chip der Teststreifenpackung Messung in drei Schritten mit geführter Benutzerführung über Touchscreen, auch mit Handschuhen bedienbar Anbindung an Labor- und Krankenhausinformationssysteme drahtlos oder über die optionale Basisstation Netzunabhängig mit Akkupack für den mobilen Einsatz Technische Daten Hersteller Roche Diagnostics Gerätetyp Point-of-Care-Analysegerät, In-vitro-Diagnostikum Version Basisversion ohne Barcodescanner Teststreifen Roche CARDIAC Teststreifen (Troponin T, NT-proBNP, CK-MB, Myoglobin, D-Dimer) Probenmaterial Heparinisiertes venöses Vollblut Probenvolumen 150 µl Messzeit 8–12 Minuten je nach Test Kalibrierung Automatisch Bedienung Touchscreen, kontrastverstellbar Speicher 2000 Patienten-, 500 QC- und 200 IQC-Messungen · Patientenliste 4000, Anwenderliste 5000 Einträge Datenübertragung WLAN, Infrarot · Ethernet und USB über Basisstation Stromversorgung Akkupack (ca. 10 Messungen pro Ladung), Netzadapter Einschaltzeit < 20 Sekunden (Neustart), 1 Sekunde (Standby) Abschaltautomatik Programmierbar, 1–60 Minuten Betriebstemperatur 18–32 °C Max. Einsatzhöhe 4000 m Abmessungen 275 × 102 × 55 mm Gewicht ca. 650 g inkl. Akkupack Parameter, Messbereiche und Messzeiten Parameter Messbereich Messzeit Klinische Fragestellung Troponin T 40–2000 ng/l 12 Minuten Akuter Myokardinfarkt CK-MB 1,0–40 ng/ml 12 Minuten Akuter Myokardinfarkt, Reinfarkt Myoglobin 30–700 ng/ml 8 Minuten Früher Marker einer Myokardschädigung NT-proBNP 60–9000 pg/ml 12 Minuten Ausschluss einer Herzinsuffizienz D-Dimer 0,1–4,0 µg/ml 8 Minuten Ausschluss einer tiefen Venenthrombose Lieferumfang cobas h 232 Basisgerät Netzadapter Universal Battery Pack (Akkupack) Akkufachdeckel Torx-Schraubendreher Roche CARDIAC Teststreifen, Kontrollen und die Basisstation sind separat erhältlich. Anwendung Gerät auf eine ebene, erschütterungsfreie Unterlage legen und einschalten. Test auswählen, Patienten-ID über den Touchscreen eingeben und den Teststreifen der gewünschten CARDIAC-Testpackung einsetzen. Mit der Pipette exakt 150 µl heparinisiertes venöses Vollblut aus dem Blutentnahmeröhrchen aufnehmen – dabei die blaue Markierung der Pipette beachten. Die Probe vollständig auf die Probenauftragszone des Teststreifens geben und den Probenauftrag mit der Häkchen-Taste bestätigen. Ergebnis nach 8–12 Minuten ablesen. Es wird mit Patienten-ID gespeichert und kann an das Datenmanagementsystem übertragen werden. Häufige Fragen Welche Parameter kann das cobas h 232 messen? Fünf kardiale Marker, jeweils als Einzeltest mit eigenem Roche CARDIAC Teststreifen: Troponin T, CK-MB, Myoglobin, NT-proBNP und D-Dimer. Pro Messung wird ein Parameter bestimmt. Kann mit Kapillarblut gemessen werden? Nein. Das cobas h 232 arbeitet mit 150 µl heparinisiertem venösem Vollblut aus einem Blu2249,10 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SonicWALL Avanan Full-Suite Protection Anti-Phishing+ Malware+ Dlp Siem Integration Email + Malware + Encryption Connector Of O365 Monthly Service Agreement Per License Min.Menge: 1 Liz (03-SSC-1925)SonicWALL Avanan Full-Suite Protection Anti-Phishing+ Malware+ Dlp Siem Integration Email + Malware + Encryption Connector Of O365 Monthly Service Agreement Per License Min.Menge: 1 Liz38,09 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ist das Phishing von Handynummern genauso strafbar wie allgemeines Phishing?
Ja, das Phishing von Handynummern ist genauso strafbar wie allgemeines Phishing. Beide Handlungen zielen darauf ab, persönliche Informationen zu stehlen und betrügerische Aktivitäten durchzuführen. Die Strafbarkeit hängt von den jeweiligen Gesetzen des Landes ab, in dem das Phishing stattfindet. **
-
Was ist Phishing auf Vinted? - Was ist Phishing auf Vinted?
Phishing auf Vinted ist eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder andere sensible Daten von Vinted-Nutzern zu stehlen. Dies geschieht oft durch gefälschte E-Mails oder Nachrichten, die vorgeben, von Vinted zu stammen und die Nutzer dazu auffordern, auf betrügerische Links zu klicken oder ihre Daten preiszugeben. Es ist wichtig, vorsichtig zu sein und keine sensiblen Informationen preiszugeben, um sich vor Phishing auf Vinted zu schützen. **
-
Phishing oder echt?
Um herauszufinden, ob eine E-Mail oder Nachricht echt oder ein Phishing-Versuch ist, sollte man aufmerksam auf bestimmte Merkmale achten. Dazu gehört beispielsweise die Überprüfung des Absenders, der Schreibweise und Grammatik, sowie der enthaltenen Links. Bei Unsicherheit ist es ratsam, den Absender direkt zu kontaktieren oder die Website unabhängig zu besuchen, anstatt auf Links in der Nachricht zu klicken. Es ist wichtig, vorsichtig zu sein und persönliche Informationen nicht leichtfertig preiszugeben, um sich vor Betrug zu schützen. **
-
Was ist Phishing?
Phishing ist eine betrügerische Methode, bei der Cyberkriminelle versuchen, an vertrauliche Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten zu gelangen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Quellen zu stammen. Das Ziel von Phishing ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, um sie dann für betrügerische Zwecke zu nutzen. Es ist wichtig, vorsichtig zu sein und verdächtige Nachrichten oder Links nicht zu öffnen, um sich vor Phishing-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Phishing
-
SonicWALL Avanan Complete Malware Anti-Phishing With Advanced Sandboxing For O365 Sharepoint Onedrive G Suite Gmail Gdrive Slack Box Dropbox Citrix Sharefile,Mon Sve Agreem-pLic Min.Menge: 1 Liz (03-SSC-1924)SonicWALL Avanan Complete Malware Anti-Phishing With Advanced Sandboxing For O365 Sharepoint Onedrive G Suite Gmail Gdrive Slack Box Dropbox Citrix Sharefile,Mon Sve Agreem-pLic Min.Menge: 1 Liz36,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kurzlehrbuch PathologieKurzlehrbuch Pathologie , Das Kurzlehrbuch Pathologie vermittelt dir ein solides Wissen zur allgemeinen Pathologie und zu den Grundlagen der speziellen Pathologie - kompakt, strukturiert, lösungsorientiert. Ob zum semesterbegleitenden Lernen oder zur Prüfungsvorbereitung, dieses Buch ist dein idealer Begleiter und bietet verlässliche Orientierung. Relevant für die Prüfungen: IMPP-Hits setzen klare Schwerpunkte und zeigen dir, was Punkte bringt. Farbige Linien kennzeichnen prüfungsrelevante Textabschnitte. Lernhilfen: Insider-Know-how von Studierenden bietet hilfreiche Lerntipps. Merke-Kästen erleichtern das Verständnis. Vorbereitung auf den klinischen Alltag: Tipps vermitteln dir Kniffe, Tricks und hilfreiche Informationen für die Praxis. Fallbeispiele veranschaulichen charakteristische Symptome und helfen dir, Gelerntes aktiv zu nutzen. Neu in der 14. Auflage: Komplett überarbeitet und aktualisiert Neues Kapitel zur Paidopathologie und genetischen Erkrankungen Das Buch eignet sich für: Medizinstudierende im klinischen Studienabschnitt , Reiningungssets > Autopflege & Aufbereitung , Auflage: 14. Auflage, Erscheinungsjahr: 20231108, Produktform: Kartoniert, Titel der Reihe: Kurzlehrbücher (Urban & Fischer)##, Redaktion: Kirchner, Thomas~Müller-Hermelink, Hans Konrad~Roessner, Albert, Auflage: 24014, Auflage/Ausgabe: 14. Auflage, Seitenzahl/Blattzahl: 578, Abbildungen: 0 schwarz-weiße und 213 farbige Abbildungen, Keyword: Pathologie; Organpathologie; Pathomechanismus; DNA-Sequenzierungstechnik; genomische Medizin; genomische und molekulare Untersuchung; allgemeine Pathologie; Todesfeststellung; Obduktion; Approbationsordnung; IMPP, Fachschema: Gegenstandskatalog / GK 2~Innere Medizin~Medizin / Innere Medizin~Medizin / Studium, Prüfungen, Approbation, Berufe~Pathologie (des Menschen), Fachkategorie: Medizinstudium: Lehrbücher, Skripten, Prüfungsbücher~Klinische und Innere Medizin, Warengruppe: HC/Medizin/Andere Fachgebiete, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 238, Breite: 168, Höhe: 27, Gewicht: 1180, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,42,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lehrbuch PathologieLehrbuch Pathologie , Dieses Standardwerk der Pathologie erklärt die Grundlagen und Mechanismen von Erkrankungen und verdeutlicht die Zusammenhänge von Pathologie und Klinik: übersichtlich zum schnellen Nachschlagen und mit vielen Hintergrundinformationen. Grundlagen und klinische Pathologie klar strukturiert Die systematische Gliederung der Erkrankungen in Pathogenese, Morphologie und Molekularpathologie zieht sich durch das Buch und wird durch Kästen hervorgehoben - ideal zum schnellen Orientieren Mehr als 1.300 farbige Abbildungen veranschaulichen pathologische Befunde und erleichtern das Verständnis komplexer Zusammenhänge Die 7. Auflage: Komplett überarbeitet und aktualisiert Zahlreiche neue Abbildungen Glossar mit den Zentralbegriffen der Allgemeinen Pathologie online verfügbar Das Buch eignet sich für: Medizinstudierende im klinischen Studienabschnitt Weiterbildungsassistenten und -assistentinnen In der Pathologie tätige Ärzte und Ärztinnen , Reiningungssets > Autopflege & Aufbereitung , Auflage: 7. Auflage, Erscheinungsjahr: 20240710, Produktform: Leinen, Redaktion: Höfler, Gerald~Kreipe, Hans~Moch, Holger, Auflage: 24007, Auflage/Ausgabe: 7. Auflage, Seitenzahl/Blattzahl: 1066, Abbildungen: 1313 farbige Abbildungen, Keyword: <p>Medizinstudium; Pathologie; Pathogenese; Morphologie; Molekularpathologie; Schwangerschaft; Perinatalperiode; Transplantationspathologie; Obduktion; Gewebeprobe; Biopsie; Molekularpathologie; Onkologie; Histopathologie</p>, Fachschema: Histopathologie~Pathologie (des Menschen) / Histopathologie~Innere Medizin~Medizin / Innere Medizin~Medizin / Studium, Prüfungen, Approbation, Berufe~Pathologie (des Menschen), Fachkategorie: Medizinstudium: Lehrbücher, Skripten, Prüfungsbücher~Klinische und Innere Medizin, Bildungszweck: für die Hochschule~Lehrbuch, Skript~Zum Zweiten Deutschen Staatsexamen für lizenzierte Berufe (Zweite Staatsexamen), Warengruppe: HC/Medizin/Andere Fachgebiete, Fachkategorie: Pathologie, Seitenanzahl: XXX, Seitenanzahl: 1066, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Urban & Fischer/Elsevier, Verlag: Urban & Fischer/Elsevier, Verlag: Urban & Fischer Verlag, Länge: 279, Breite: 219, Höhe: 44, Gewicht: 2452, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,104,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was bedeutet Phishing?
Phishing bezeichnet eine Methode des Internetbetrugs, bei der Betrüger versuchen, sensible Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten von ahnungslosen Nutzern zu stehlen. Dies geschieht in der Regel durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Unternehmen oder Personen zu stammen. Das Ziel des Phishings ist es, diese Informationen für betrügerische Zwecke zu nutzen, wie zum Beispiel Identitätsdiebstahl oder finanziellen Betrug. **
-
Wer haftet bei Phishing?
Wer haftet bei Phishing? In der Regel haftet der Phishing-Angreifer, da er durch betrügerische Handlungen versucht, an persönliche Informationen oder Geld zu gelangen. Allerdings können auch die Opfer von Phishing haftbar gemacht werden, wenn sie grob fahrlässig gehandelt haben, z.B. indem sie persönliche Daten preisgegeben haben. Banken und Unternehmen können ebenfalls haftbar sein, wenn sie nicht ausreichend Maßnahmen zum Schutz vor Phishing-Angriffen getroffen haben. Letztendlich ist die Haftung bei Phishing eine komplexe Angelegenheit, die von verschiedenen Faktoren abhängt und im Einzelfall geprüft werden muss. **
-
Was ist DHL Phishing?
DHL Phishing ist eine betrügerische Methode, bei der Kriminelle gefälschte E-Mails oder SMS im Namen des Logistikunternehmens DHL versenden. In diesen Nachrichten wird meist behauptet, dass ein Paket nicht zugestellt werden konnte und der Empfänger auf einen Link klicken oder persönliche Daten eingeben muss, um das Problem zu lösen. Das Ziel dieser Phishing-Attacken ist es, sensible Informationen wie Passwörter, Kreditkartendaten oder persönliche Daten der Opfer zu stehlen. Es ist wichtig, solche betrügerischen Nachrichten zu erkennen und nicht auf Links zu klicken oder persönliche Informationen preiszugeben. **
-
Was ist Instagram Phishing?
Instagram Phishing ist eine betrügerische Methode, bei der Kriminelle gefälschte Nachrichten oder Links verwenden, um persönliche Informationen von Instagram-Nutzern zu stehlen. Sie geben sich oft als vertrauenswürdige Quellen aus, um die Opfer dazu zu bringen, ihre Login-Daten preiszugeben. Durch Phishing können die Angreifer Zugriff auf die Konten der Opfer erhalten, um sie zu missbrauchen oder sensible Daten zu stehlen. Es ist wichtig, vorsichtig zu sein und keine sensiblen Informationen an unbekannte Quellen weiterzugeben, um sich vor Instagram Phishing zu schützen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.